[ Volver a la página principal ]
Fecha: Octubre 2026
Una instalación de Windows por defecto prioriza la compatibilidad y la usabilidad por encima de la seguridad estricta. Este proyecto documenta el proceso completo de hardening (endurecimiento) de una estación de trabajo con Windows 11 Pro, elevando sus defensas para mitigar ataques comunes en redes locales, como el envenenamiento de red (LLMNR), ataques de fuerza bruta y robo de credenciales (Pass-the-Hash).
El enfoque se dividió en dos etapas: una configuración manual de políticas críticas mediante directivas de grupo para entender el funcionamiento interno, y una remediación automatizada a escala corporativa utilizando el estándar de CIS Benchmarks y Microsoft Security Baselines.
Antes de aplicar cualquier cambio, es vital conocer la superficie de ataque real. Utilicé la herramienta HardeningKitty mediante PowerShell para escanear las políticas locales, el registro y las configuraciones de red del sistema recién instalado.
Comando utilizado para la auditoría de lectura:
Import-Module .\HardeningKitty.psm1
Invoke-HardeningKitty -Mode Audit -Log -Report
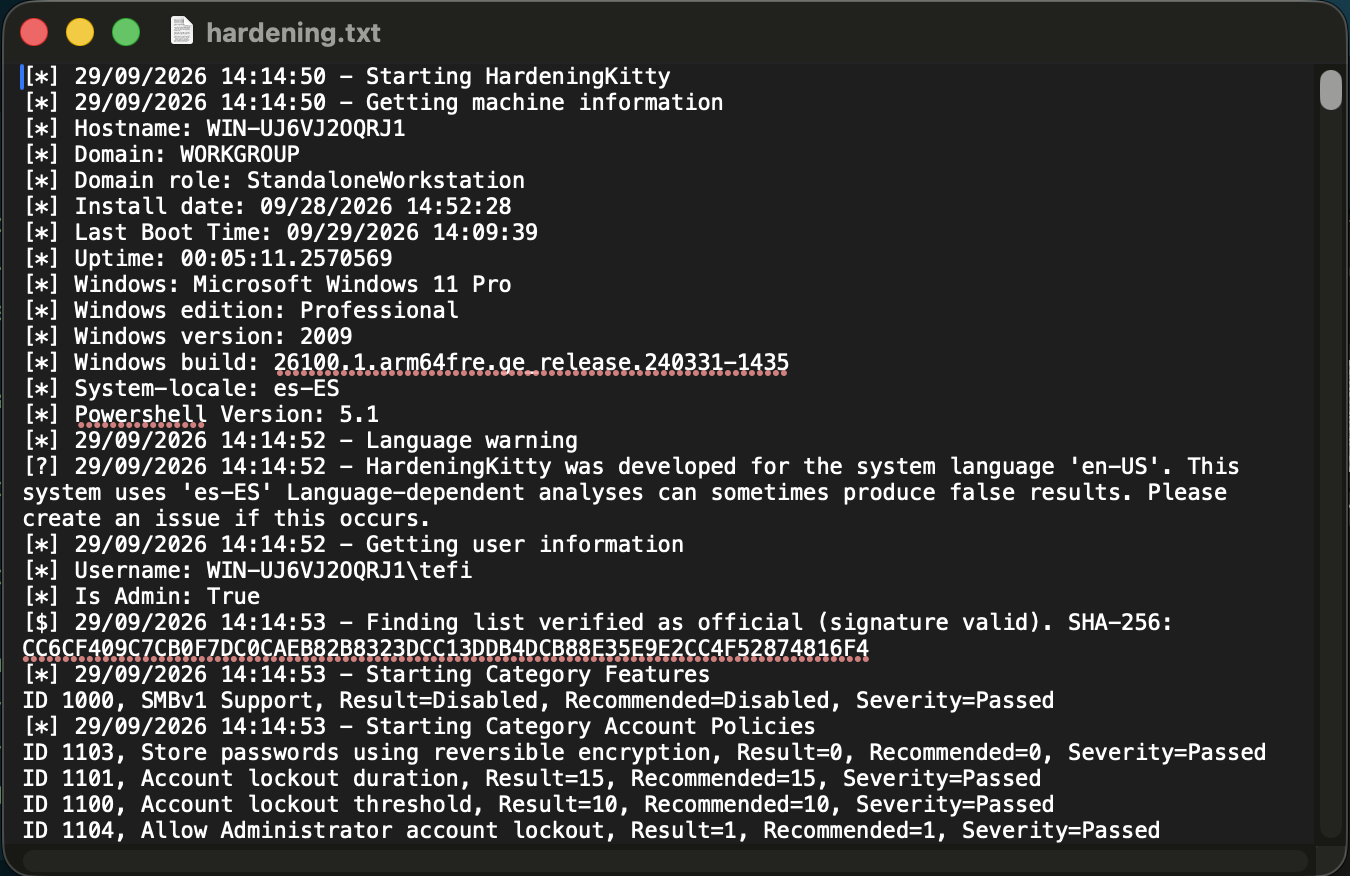
Resultados de la línea base: El análisis inicial arrojó un puntaje de 3.21 sobre un máximo de 6. La herramienta detectó 265 controles con riesgo Medio, revelando configuraciones vulnerables en los protocolos de autenticación (NTLM) y la ausencia total de las reglas de reducción de superficie de ataque (ASR) de Microsoft Defender.
Figura 1: Auditoría inicial del sistema mostrando el score de 3.21.
Para abordar las vulnerabilidades más explotadas en escenarios de
pentesting interno, realicé configuraciones manuales a través del
Editor de Directivas de Grupo Local
(gpedit.msc).
Desactivé la resolución de nombres de multidifusión. Esto evita que la máquina difunda solicitudes de nombres sin cifrar en la red local, bloqueando herramientas de intercepción como Responder.
Ruta: Plantillas administrativas > Red > Cliente DNS > Desactivar la resolución de nombres de multidifusión (Habilitada).
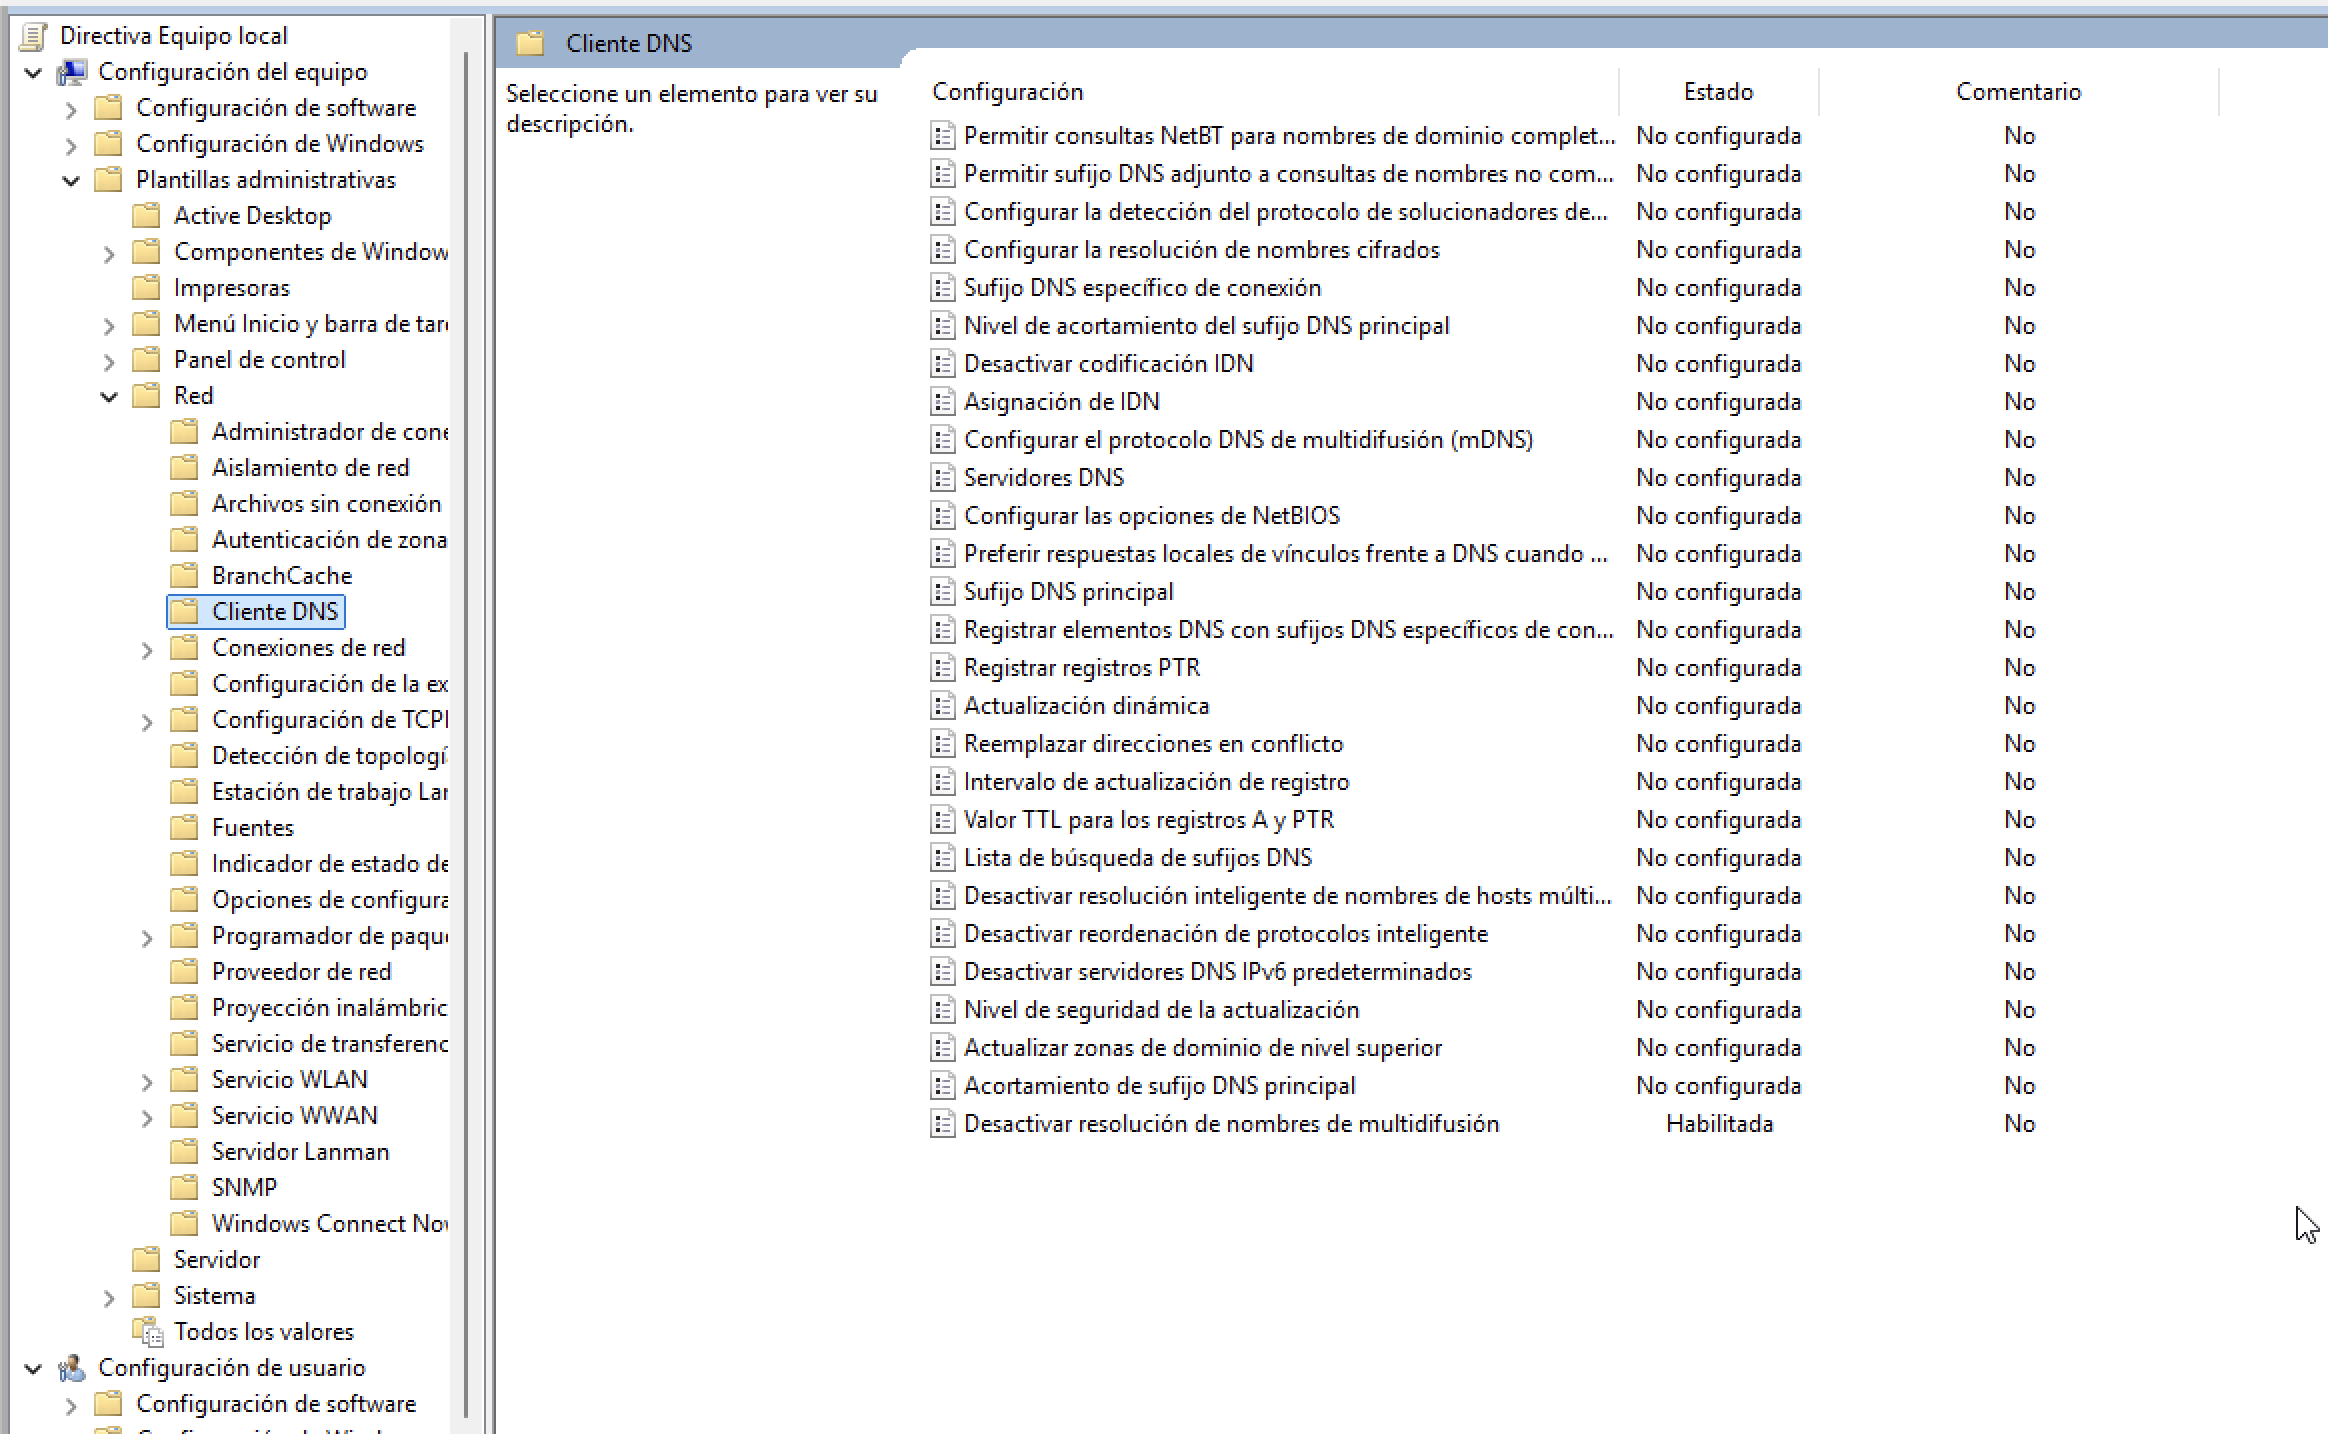
Figura 2: Configuración de la política de LLMNR mediante el Editor de Directivas de Grupo Local.
Endurecí las directivas de bloqueo de cuenta. Aunque el umbral ya estaba en 10 intentos, la duración del bloqueo era insuficiente. Se elevó el tiempo de penalización para frenar ataques automatizados.
Ruta: Configuración de seguridad > Directivas de cuenta > Directiva de bloqueo de cuenta > Duración del bloqueo de cuenta (15 minutos).
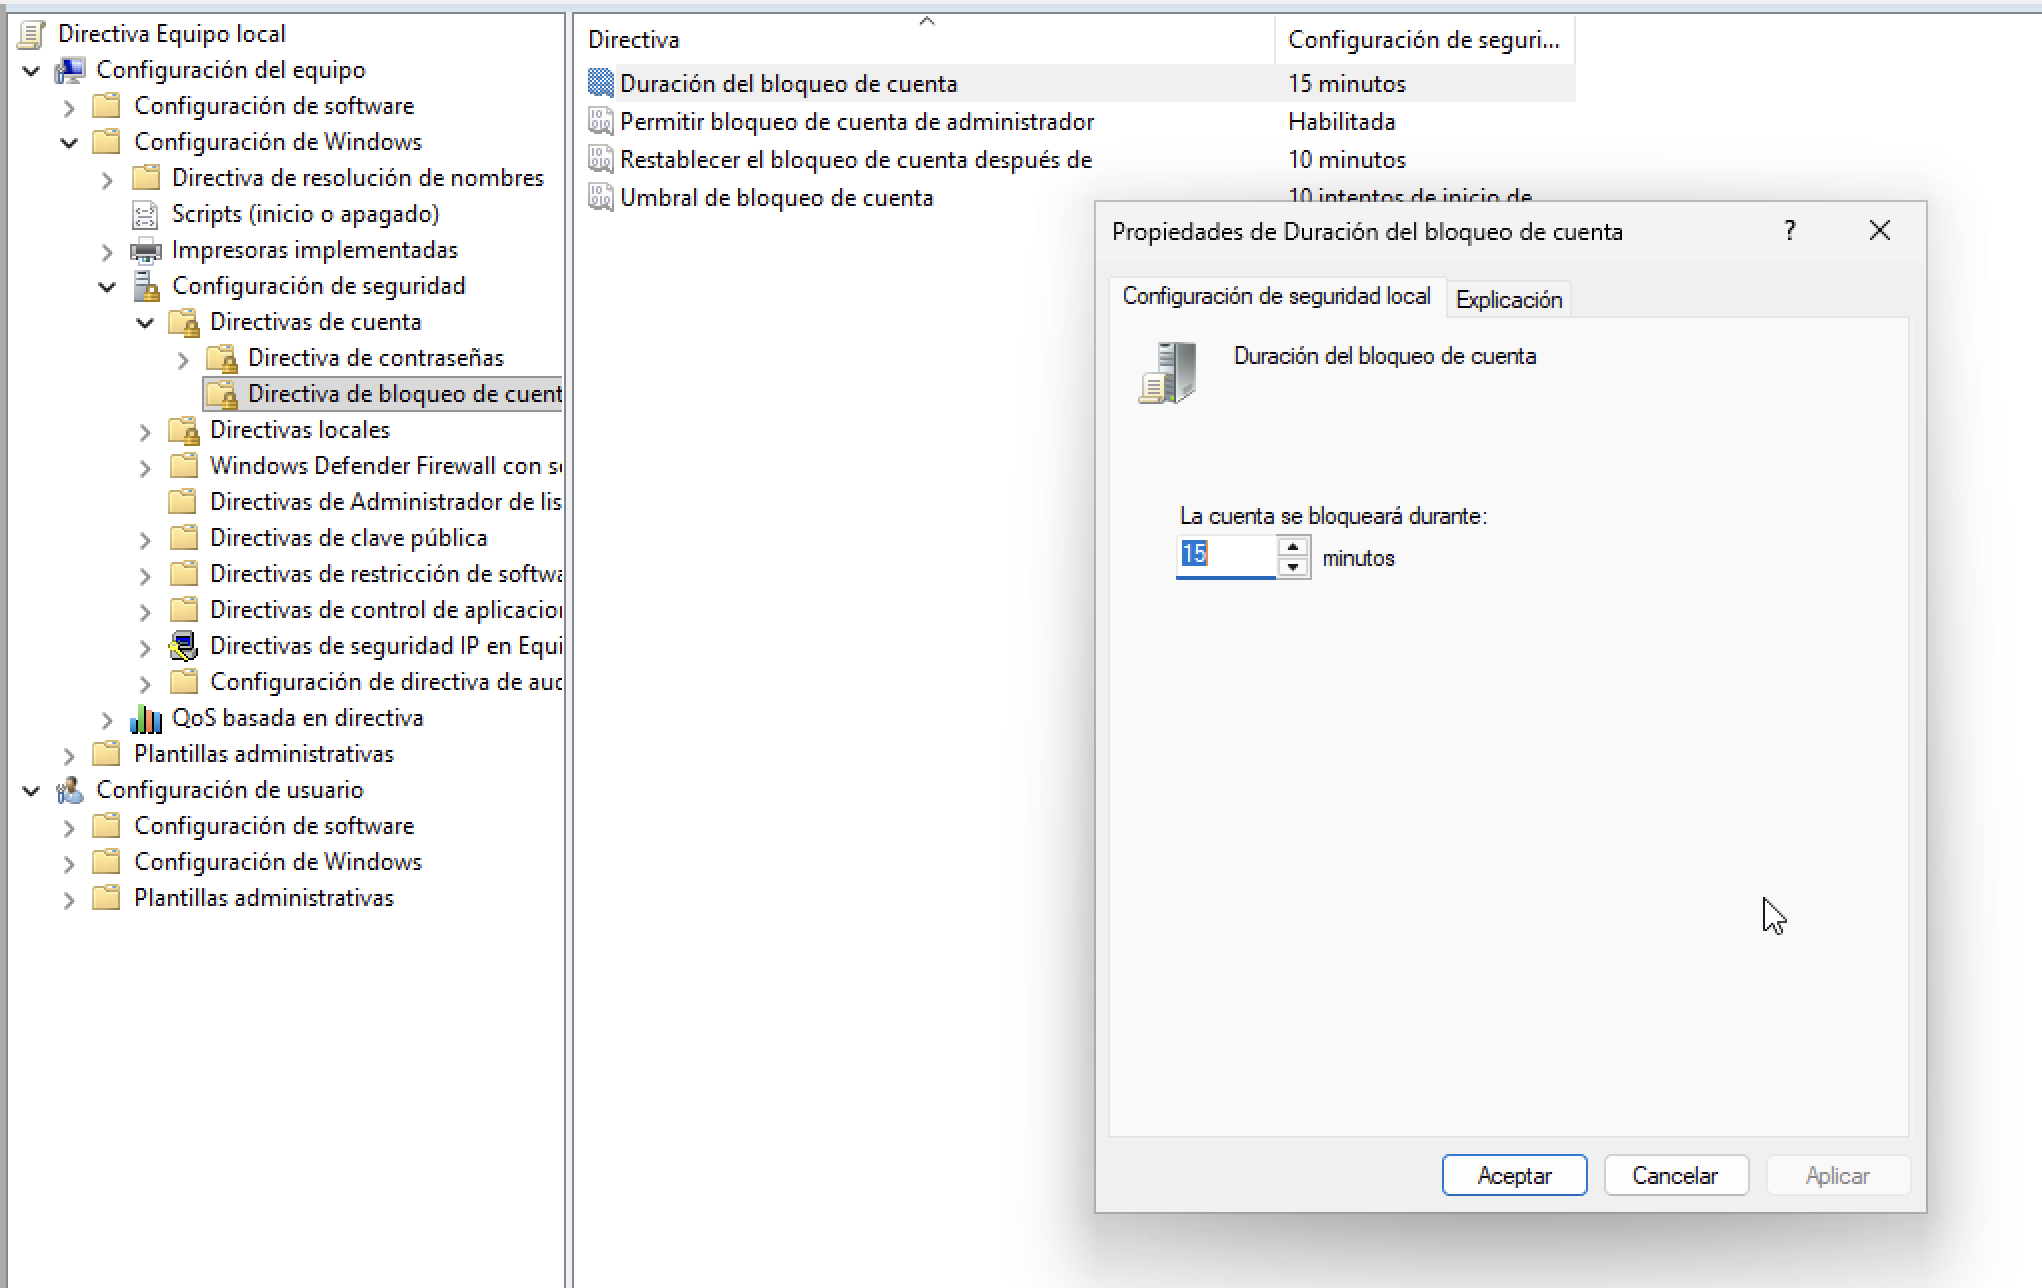
Figura 3: Configuración de la política de bloqueo de cuentas mediante el Editor de Directivas de Grupo Local.
Para evitar que un atacante reutilice hashes de contraseñas capturados en la red, restringí por completo el tráfico NTLM entrante, forzando el uso de protocolos de autenticación más robustos.
Ruta: Directivas locales > Opciones de seguridad > Seguridad de red: restringir NTLM: tráfico NTLM entrante (Denegar todas las cuentas).
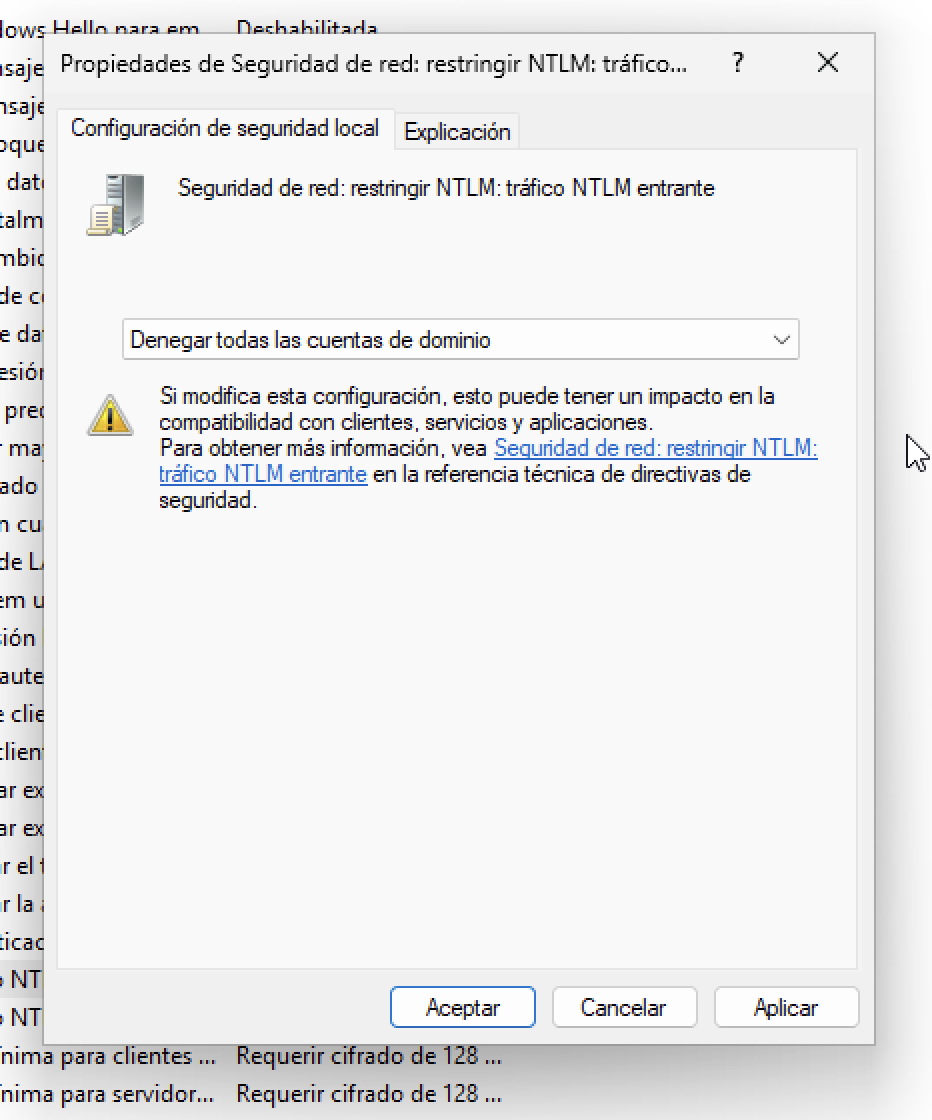
Figura 4: Configuración de la política de NTLM mediante el Editor de Directivas de Grupo Local.
Comando para aplicar los cambios inmediatamente:
gpupdate /forceEn un entorno empresarial real, configurar cientos de políticas a mano es inviable. Para sellar el sistema de manera integral, ejecuté HardeningKitty en su modo de inyección automatizada, aplicando una plantilla estandarizada de grado corporativo.
Este script forzó modificaciones profundas en el registro, encendió las defensas contra exploits de memoria (ASLR, DEP), activó las barreras contra ransomware y deshabilitó servicios y protocolos heredados innecesarios.
Comando utilizado para el hardening automatizado:
Invoke-HardeningKitty -Mode HailMary -Log -Report -FileFindingList .\lists\finding_list_0x6d69636b_machine.csv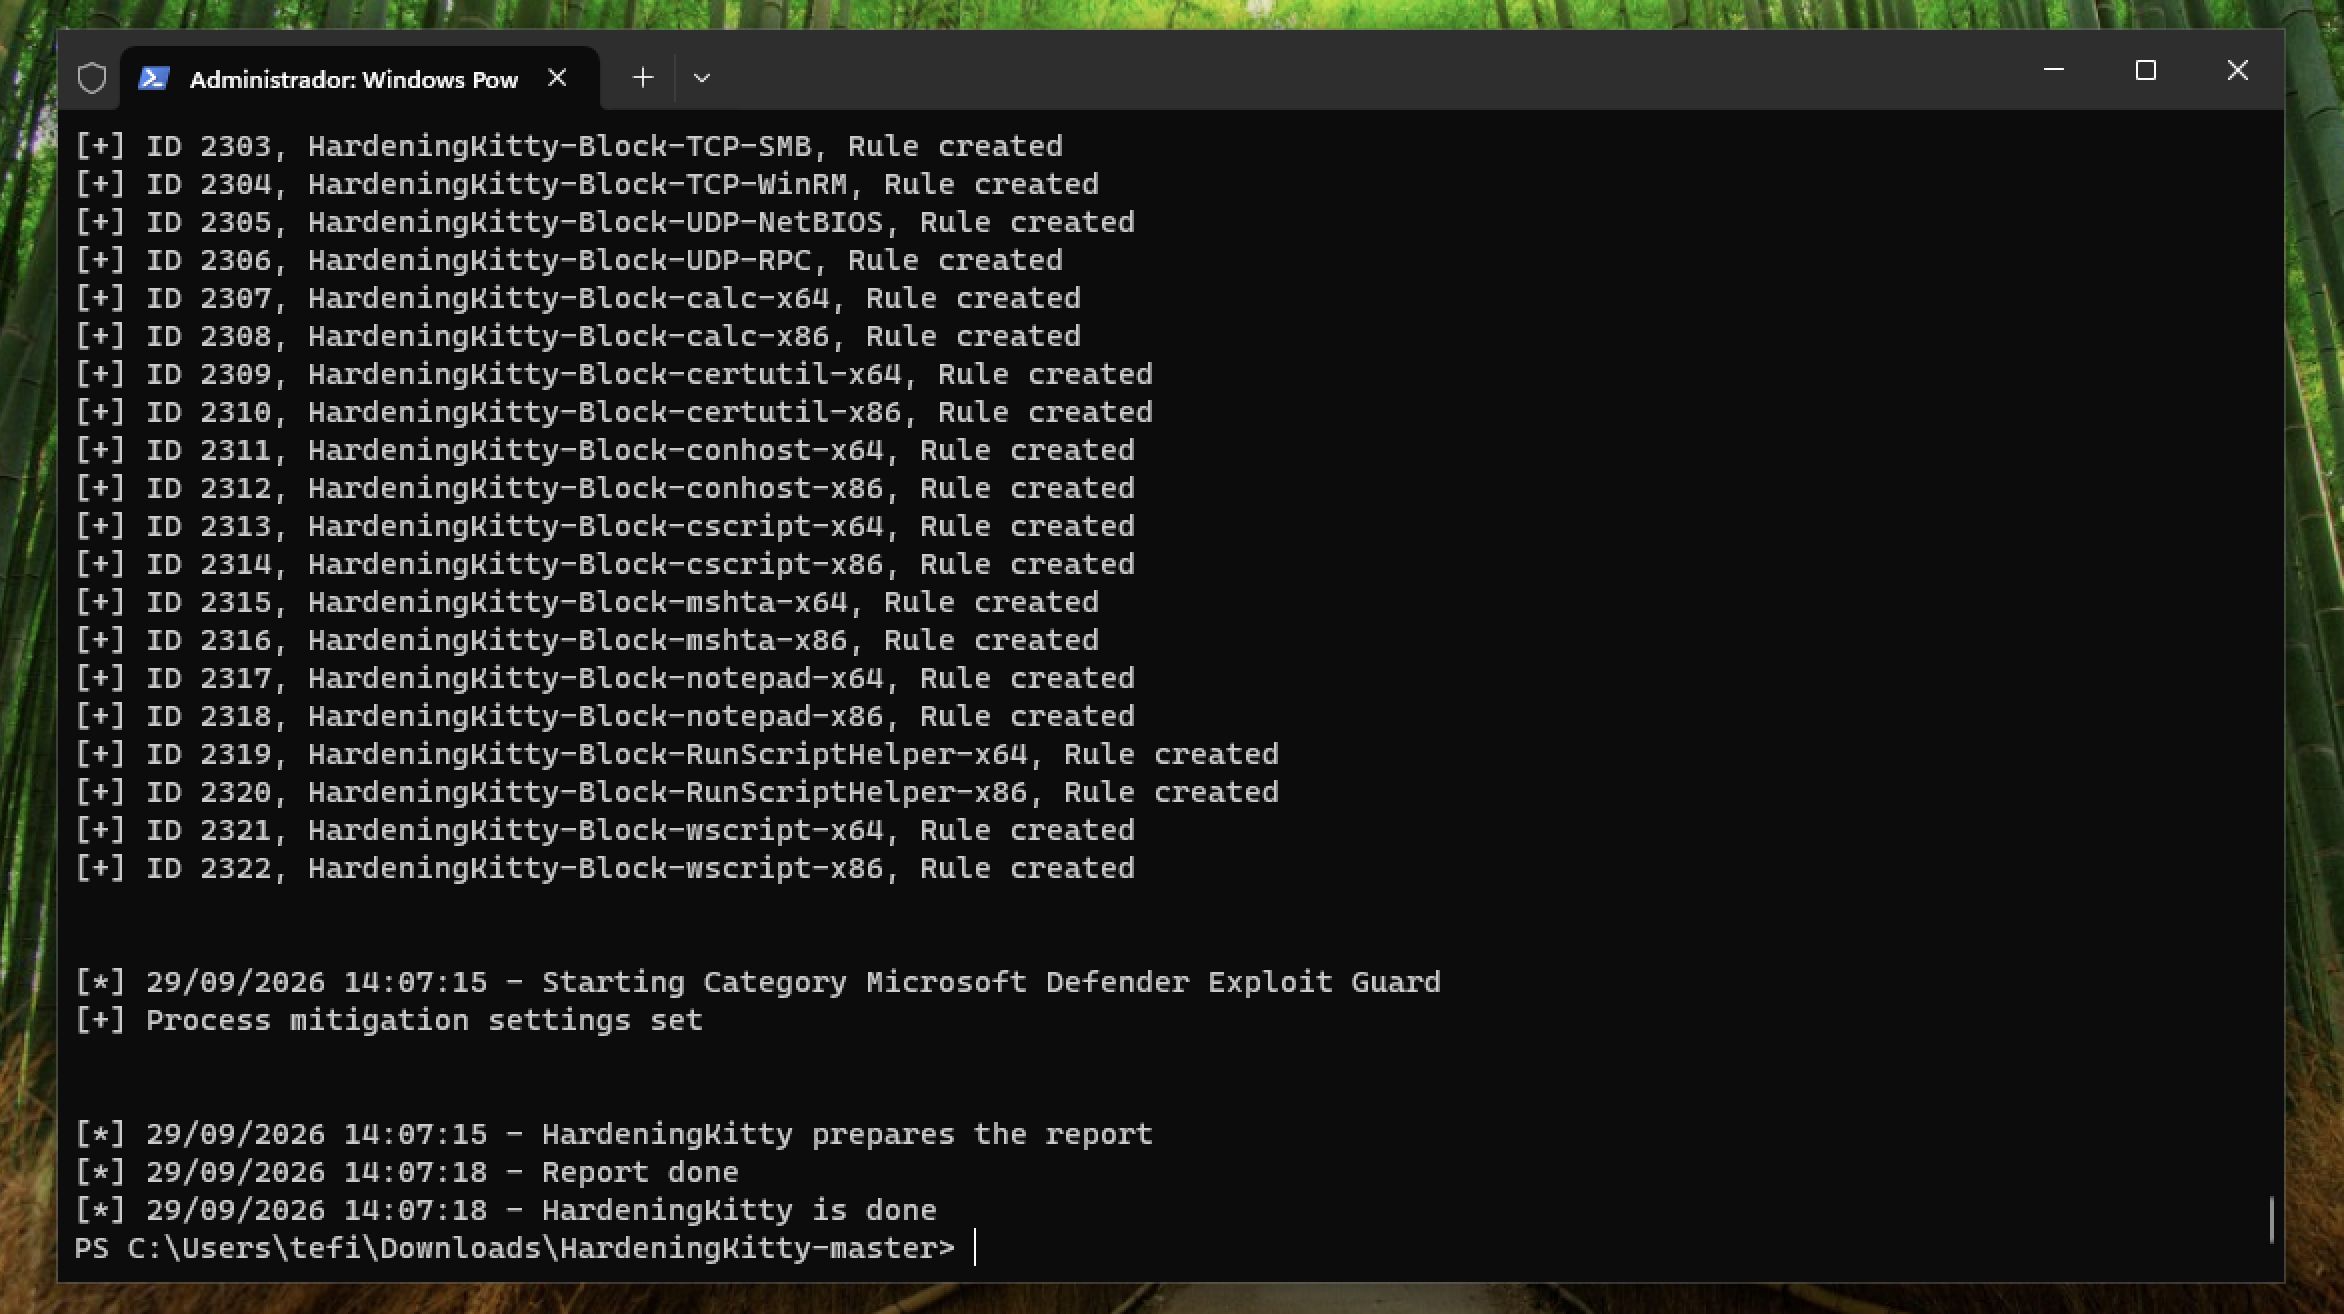
Tras un reinicio del sistema para asentar los cambios en el kernel, ejecuté una auditoría final para medir el impacto de las mitigaciones.
Resultados del sistema fortificado: El puntaje de seguridad se elevó a 5.87 (Excelente). Los controles seguros y aprobados pasaron de 84 a 404, reduciendo la exposición de riesgo medio de 265 a apenas 14 configuraciones.
La máquina quedó completamente blindada frente a vectores de ataque locales tradicionales, demostrando el impacto de combinar el conocimiento técnico interno con herramientas de automatización.
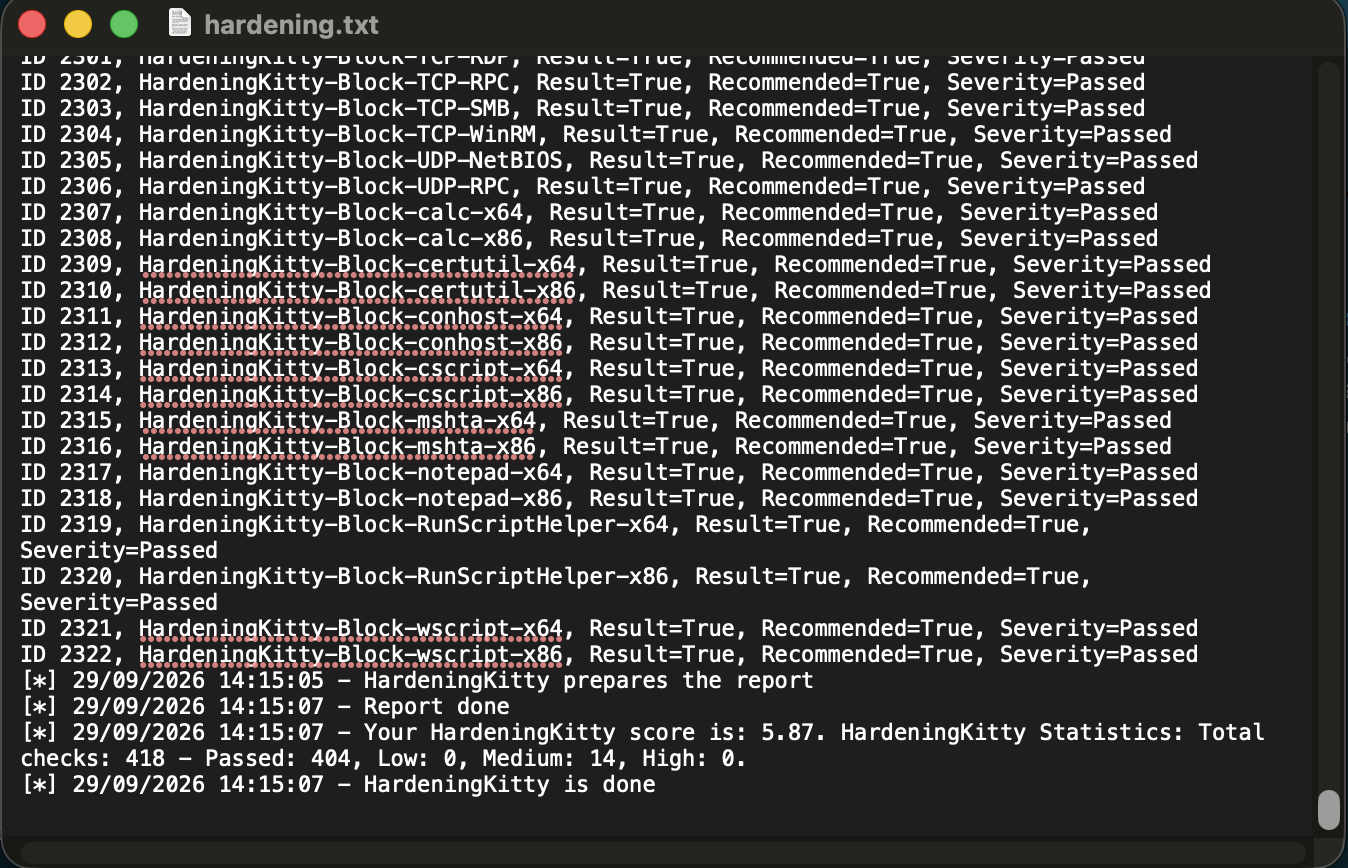
Figura 5: Resultados de seguridad después del proceso de hardening.
Portfolio personal de Estefanía Turín.