[ Volver a la página principal ]
Fecha: Octubre 2026
El objetivo de este proyecto es diseñar e implementar un laboratorio de ciberseguridad en un entorno virtual controlado y aislado. Este espacio permite la simulación de escenarios reales de ataque y defensa (Pentesting y Hardening) sin comprometer la seguridad del equipo host ni de la red local.
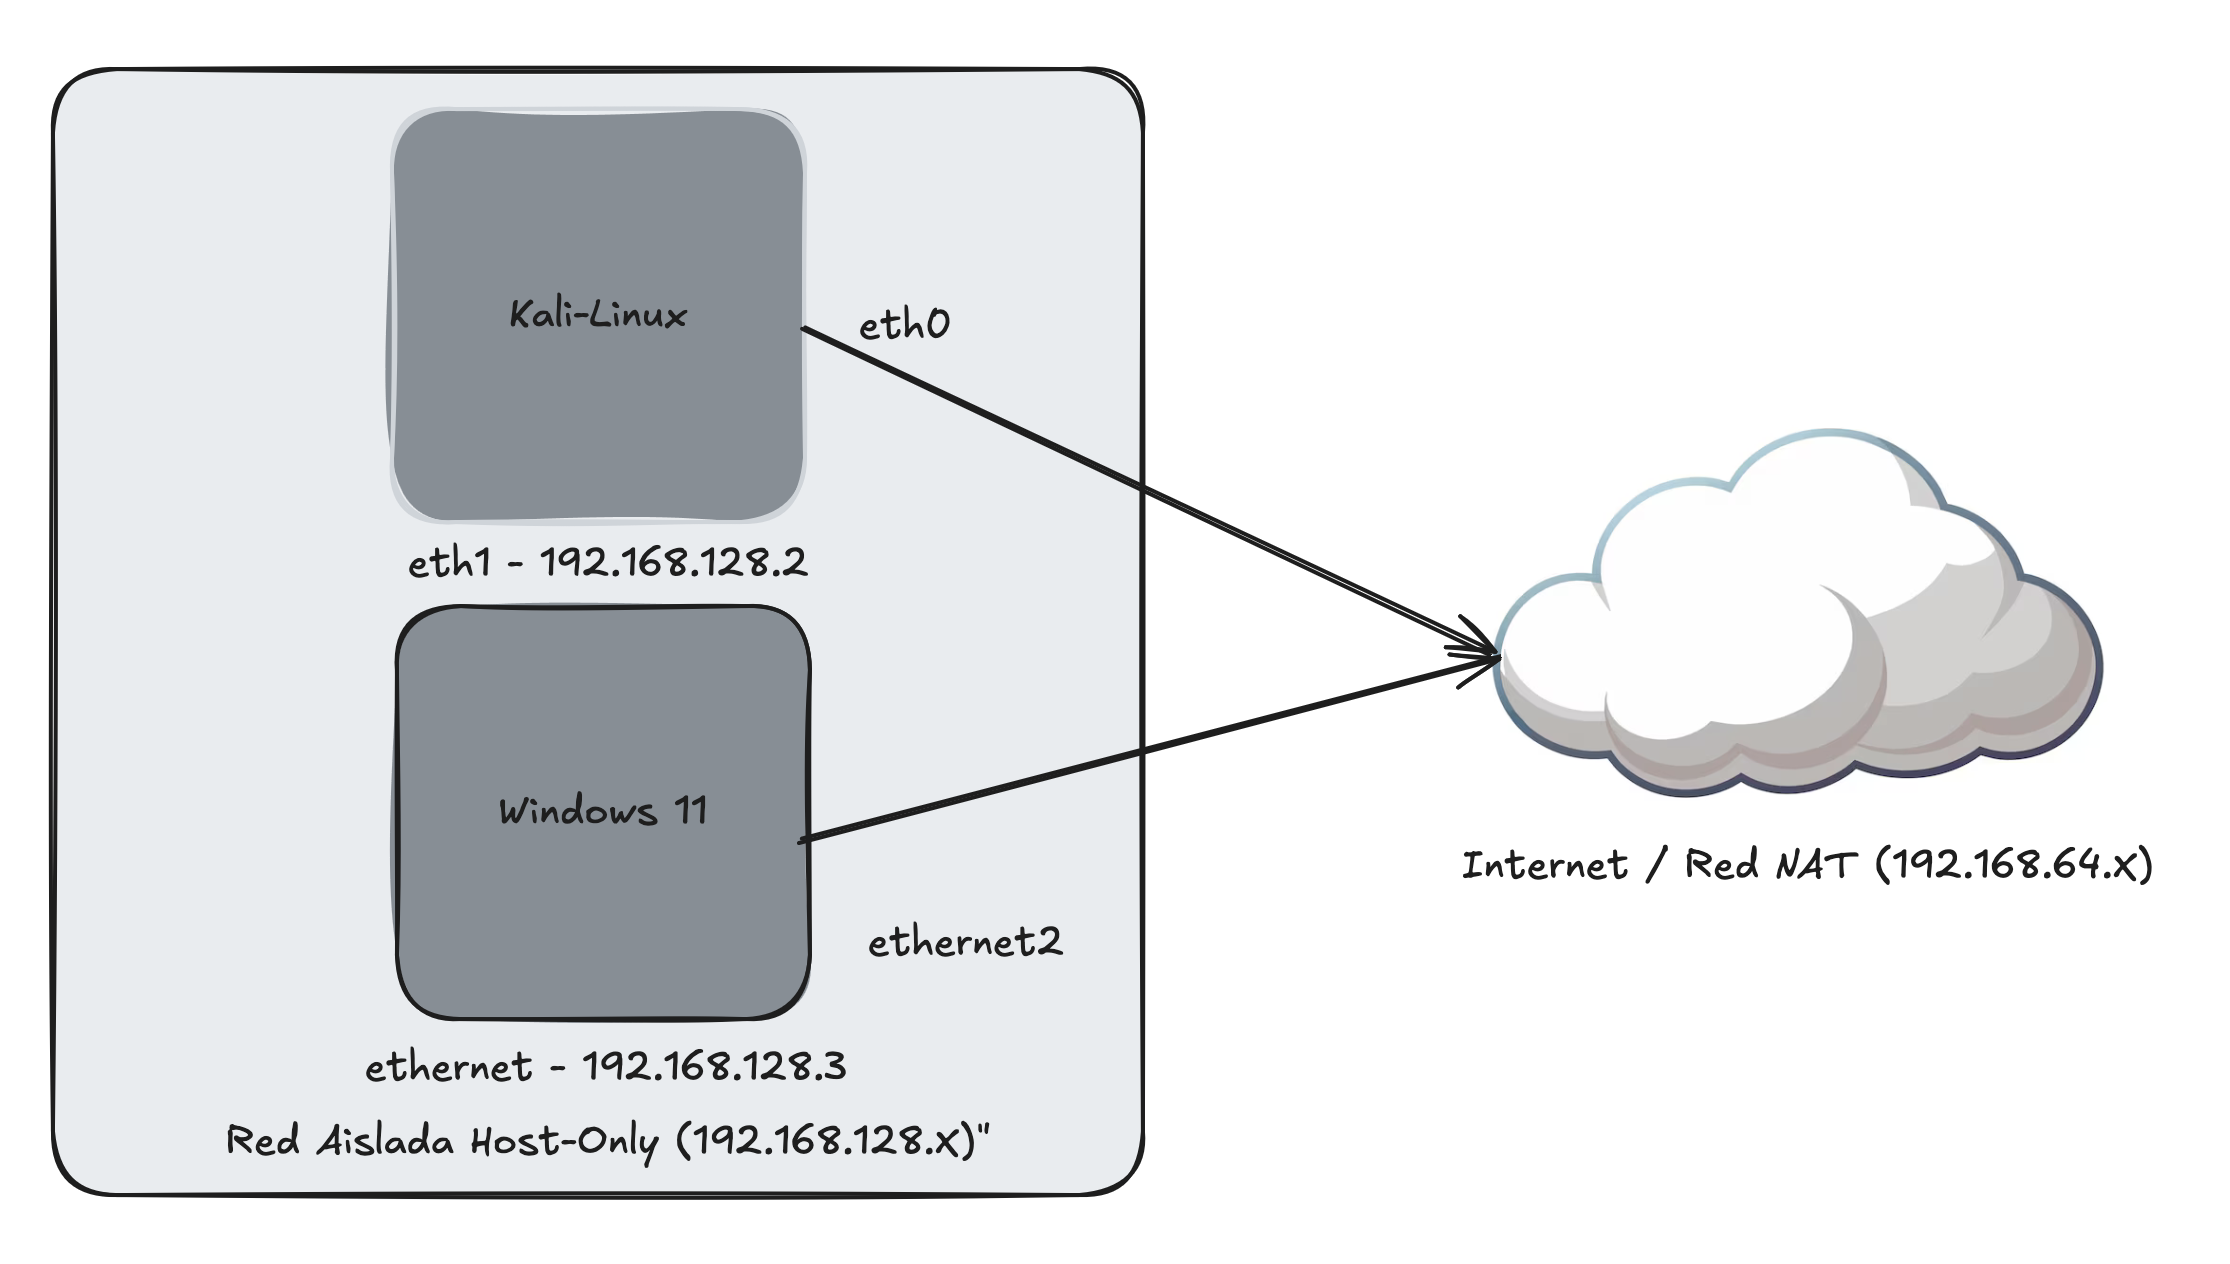
En esta primera fase, se desplegó la infraestructura base utilizando dos máquinas virtuales: una actuando como atacante y otra como objetivo. Se configuró un enrutamiento dual para garantizar que ambas máquinas tengan salida a internet para la descarga de herramientas, mientras se comunican entre sí exclusivamente a través de una red privada virtual (Host-Only), replicando un entorno LAN empresarial aislado.
ip,
nmcli,
netsh.
El siguiente diagrama ilustra la arquitectura de red configurada para el laboratorio, detallando la separación entre la red con salida a internet y la red aislada de pruebas.
Figura 1: Topología de red del entorno virtual.
Para establecer la comunicación, se asignaron dos adaptadores de red a cada máquina virtual. El primer adaptador (NAT) se dejó en modo DHCP para asegurar salida a Internet, mientras que el segundo (Host-Only) se configuró de forma dedicada para la red local del laboratorio.
Configuración en Kali Linux: Se forzó la activación de la interfaz NAT y se asignó una dirección IP estática en la interfaz aislada para asegurar la persistencia e identificación del equipo atacante en futuras pruebas.
# Reconectar interfaz NAT (Salida a Internet)
sudo nmcli device connect eth0

# Asignar IP estática a la interfaz aislada (Host-Only)
sudo ip addr add 192.168.128.2/24 dev eth1
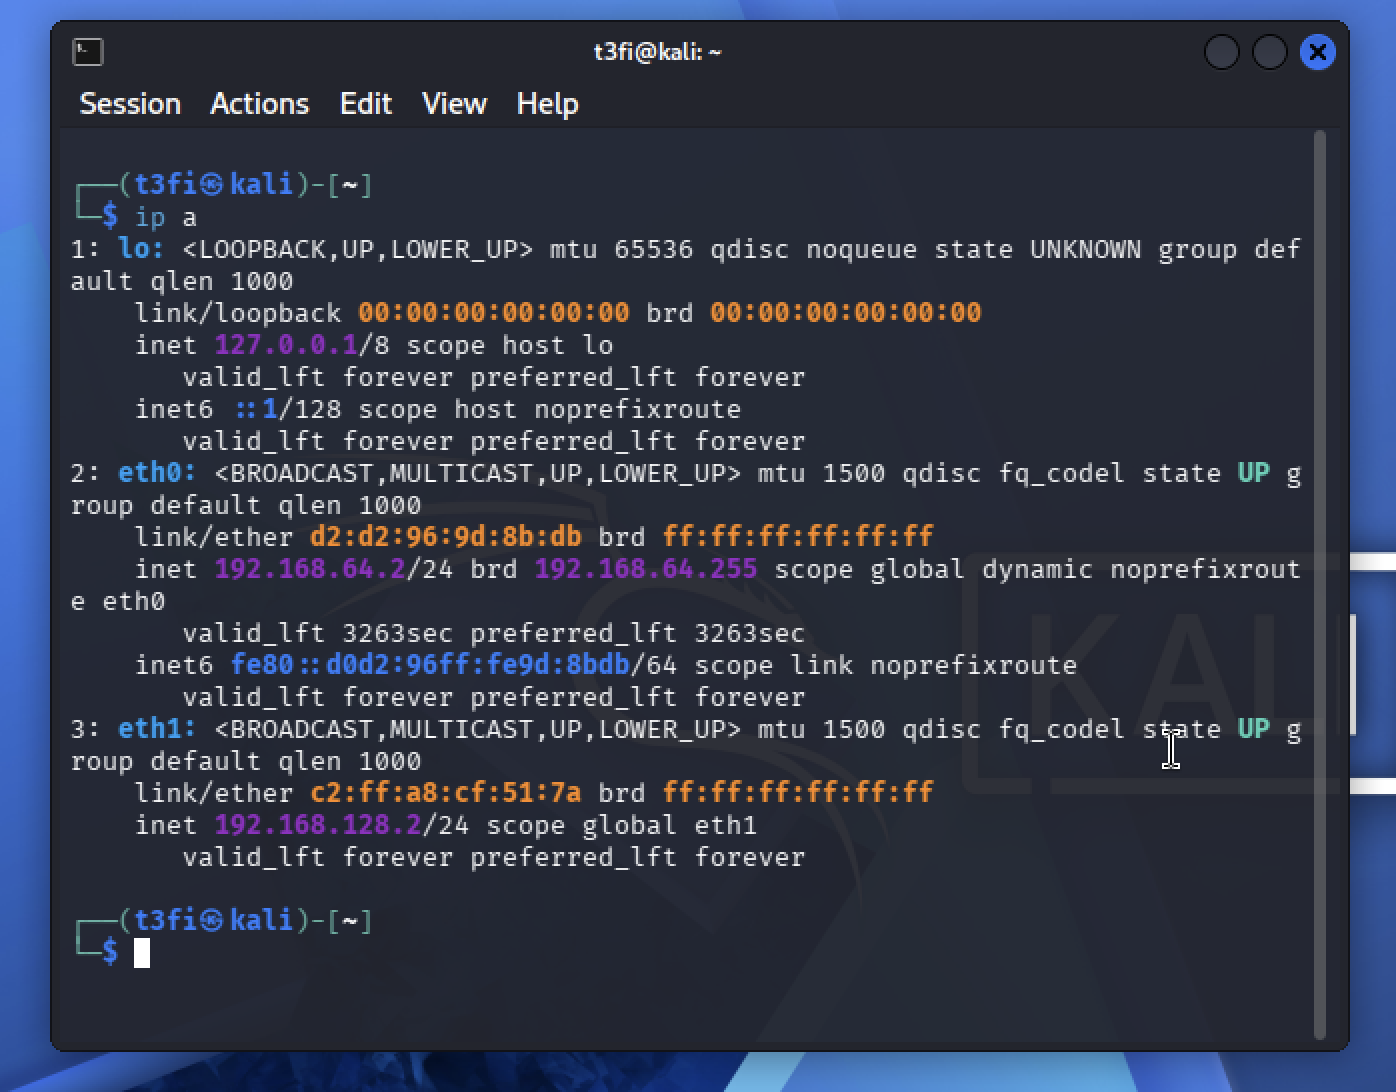
Figura 2: Verificación de interfaces en Kali Linux mostrando ambas redes activas.
Durante la configuración inicial, Windows 11 clasificó la interfaz Host-Only como "Red no identificada" y le asignó el perfil de red Público, el cual bloquea por defecto las solicitudes ICMP (ping).
Para mantener la seguridad realista del sistema operativo objetivo (sin deshabilitar sus defensas), se mantuvo el firewall activo. Sin embargo, se generó una regla de excepción en Windows Defender Firewall mediante PowerShell, permitiendo el tráfico ICMP entrante únicamente desde el perfil de red Privado.
# Eliminar cualquier regla global permisiva previa
netsh advfirewall firewall delete rule name="Permitir Ping IPv4"

# Crear regla restrictiva exclusiva para el perfil privado
netsh advfirewall firewall add rule name="Permitir Ping IPv4 Privado" protocol=icmpv4:8,any dir=in action=allow profile=privatePara confirmar el correcto aislamiento de la red y la efectividad de las reglas del firewall, se ejecutaron pruebas de envío de paquetes ICMP (Ping) desde ambos extremos del segmento Host-Only, obteniendo un 100% de éxito y 0% de pérdida de paquetes.
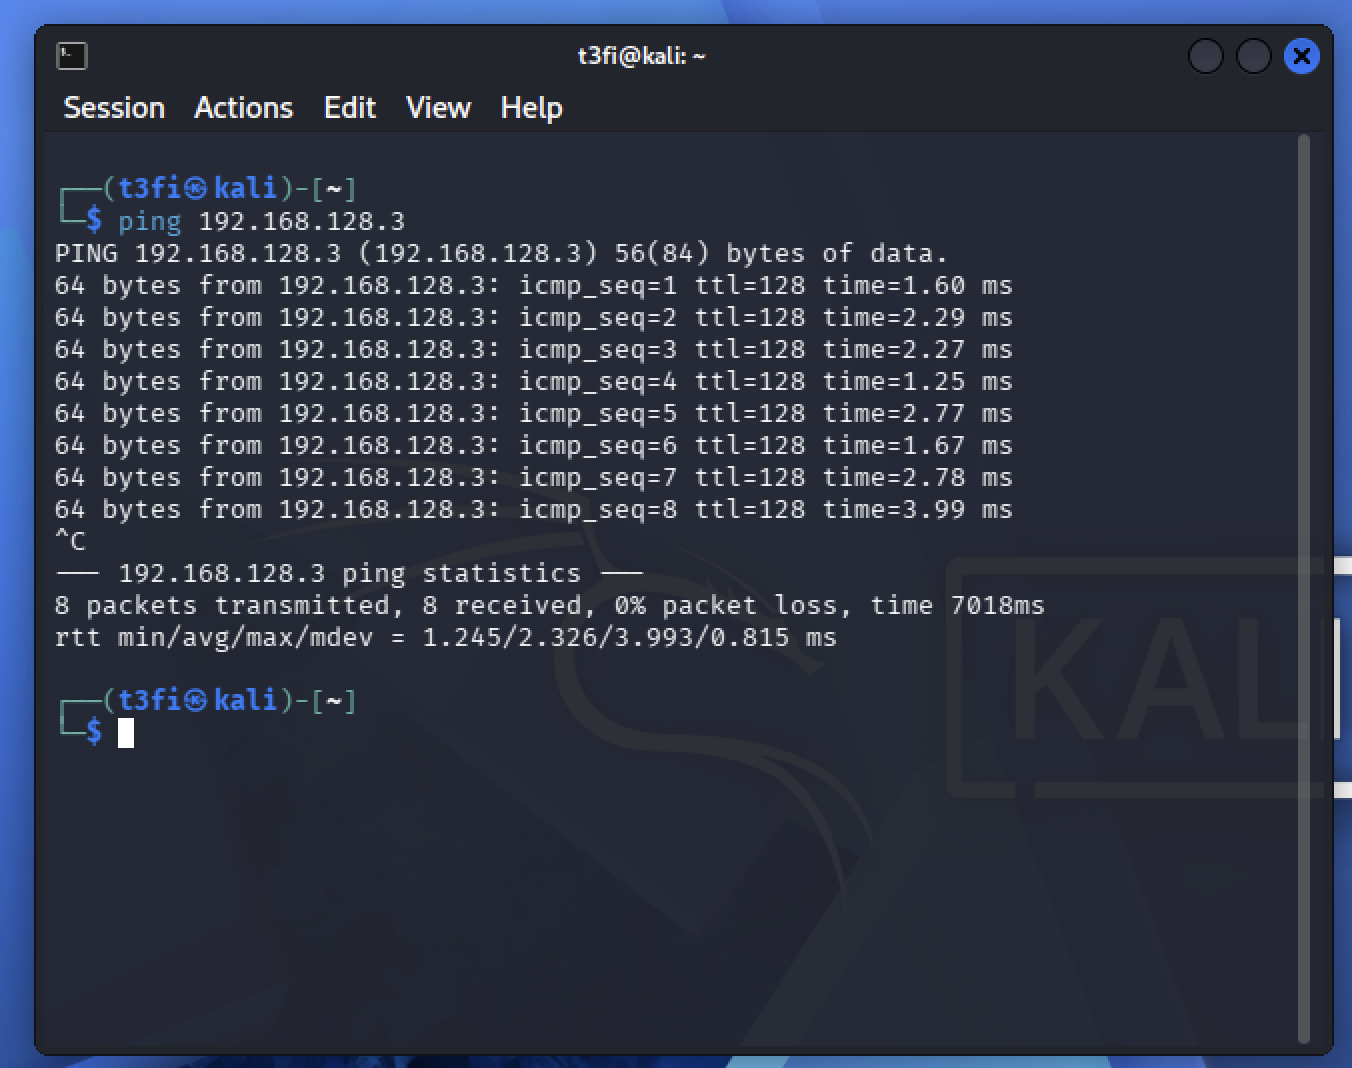
Figura 3: Prueba de conexión desde la máquina atacante (192.168.128.2) hacia el objetivo (192.168.128.3).
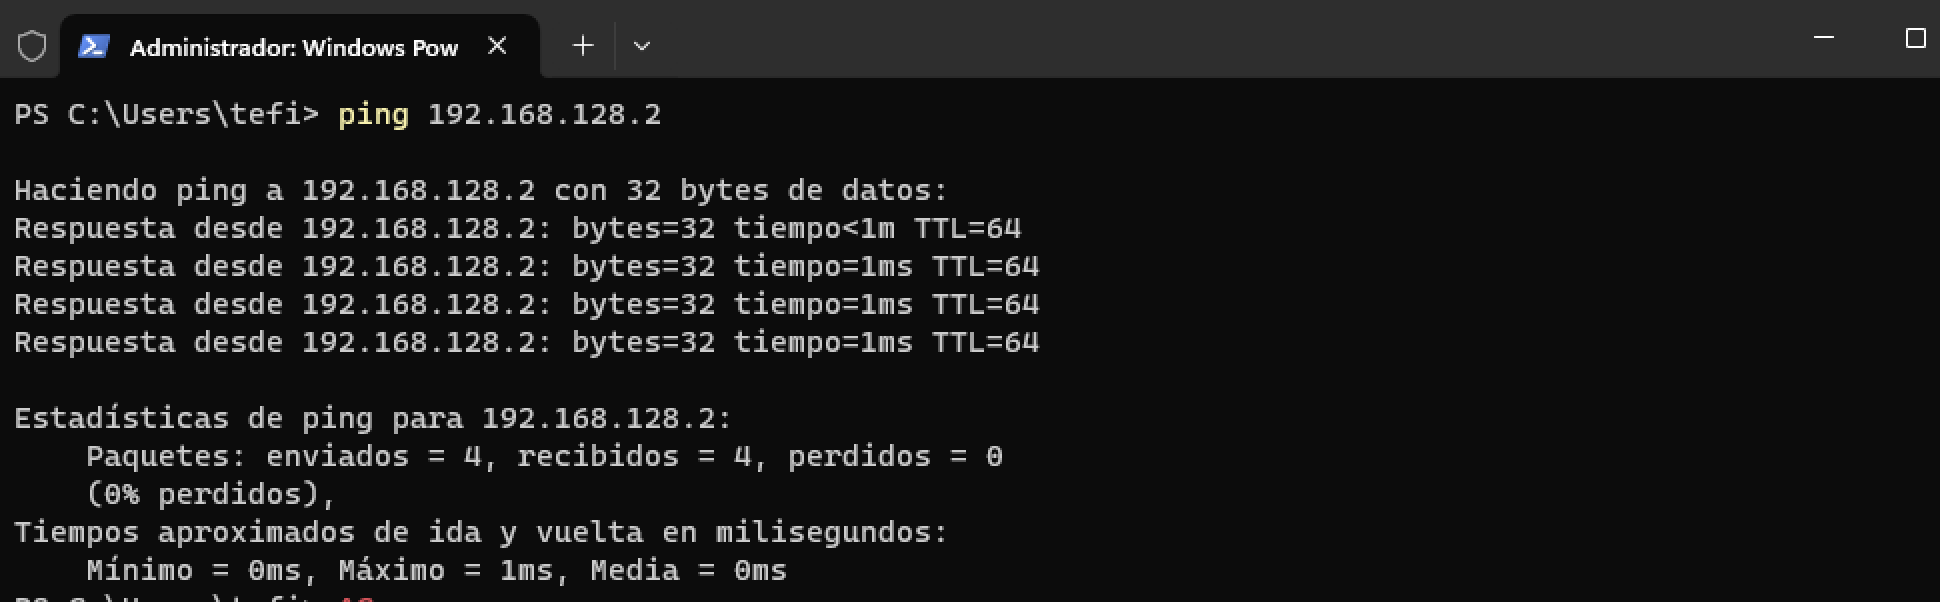
Figura 4: Prueba de conexión inversa confirmando la comunicación bidireccional.
Portfolio personal de Estefanía Turín.